한성숙 국무총리는 6일 금융 및 공공기관의 연이은 개인정보 유출 사고에 대응해 정부의 정보보안 체계를 전면 재편하겠다고 선언했다.
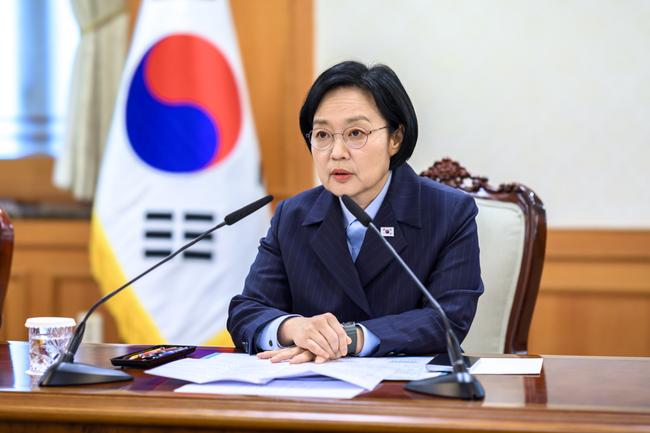 한성숙 국무총리, 금융·공공기관 개인정보 유출관련 회의 주재 (10.6, 정부서울청사)
한 총리는 이날 오전 8시 30분 서울청사에서 ‘금융·공공기관 개인정보 유출 대응 관계장관회의’를 주재했다. 이번 회의에는 과기부, 행안부, 기후부, 금융위, 개보위, 경찰청, 국정원, AI전략위 관계자들이 참석했다.
회의는 최근 금융기관 고객정보 유출과 공공기관 직원 정보 노출 사고에 대한 정부 차원의 대응 상황을 점검하고 향후 대책을 논의하기 위해 마련됐다. 한 총리는 인공지능(AI)이 해킹에 악용되는 등 기술적 환경이 급변함에 따라 기존 대응 방식을 근본적으로 바꿔야 한다고 강조했다.
한 총리는 우선 금융위에 이번 정보유출의 범위와 원인을 정밀 분석할 것을 지시했다. 또한 고객 보호와 피해보상 이행을 철저히 감독하고, 전 금융권으로 보안점검을 신속히 확대하라고 주문했다.
아울러 추가 유출 방지를 위해 산업계와 공공기관의 자체 예방활동 강화 및 긴급 점검을 지시했다. 특히 보안이 취약한 미운영·방치 웹사이트에 대해서는 폐쇄 등 즉각적인 정리를 당부했다.
한 총리는 현재 금융·의료·교육 등 분야별로 나뉜 보안 거버넌스 체계의 역량을 점검할 것을 요구했다. AI 활성화와 클라우드 사용 보편화 등 변화된 디지털 환경에 맞춘 개편안을 마련하라는 취지다.
이와 관련해 개보위가 추진 중인 개인정보보호 인증체계의 적정성에 대한 검토도 함께 지시했다. 경찰청에는 모든 역량을 집중해 해킹 세력을 신속히 수사하고 관계기관과 긴밀히 협조할 것을 당부했다.
마지막으로 한 총리는 정보 유출과 관련해 SNS 등을 통해 가짜정보가 확산되는 상황을 경계했다. 국민 불안을 해소하기 위해 침해 조사 결과를 신속하고 선제적으로 투명하게 공개하라고 강조했다.